A modern adatközpontokban és vállalati hálózatokbanHálózati monitorozó infrastruktúraugyanolyan kritikussá vált, mint maguk a kapcsolási és útválasztási rétegek. Ahogy a hibrid felhő, a virtualizáció, a mikroszolgáltatások és a 40G/100G nagysebességű kapcsolatok szabvánnyá válnak, a hagyományos monitorozási architektúrák – amelyek SPAN portokra, nem menedzselt TAP-okra és ad-hoc eszközkapcsolatokra épülnek – három súlyos probléma miatt omlanak össze:
(1)Szerszám túlrendelésA monitorozó eszközöket több összesített forgalom árasztja el, mint amennyit képesek befogadni, ami csomagvesztéshez, hiányos elemzéshez és a biztonsági beruházások pazarlásához vezet.
(2)Holtterek a kelet-nyugati forgalombanAz oldalirányú, szerverek közötti forgalom (ami gyakran az adatközpontok teljes forgalmának 70–80%-át teszi ki) láthatatlan marad, elrejtve az oldalirányú támadásokat, a teljesítménybeli szűk keresztmetszeteket és az alkalmazásproblémákat.
(3)Csomagvesztés monitorozás közbenA SPAN munkamenetek terhelés alatt forgalmat ejtenek; a nem felügyelt aggregáció torlódást okoz; a hiányzó forgalomfeldolgozás pedig hiányos forenzikus elemzésekhez, téves negatív eredményekhez és megfelelőségi hibákhoz vezet.
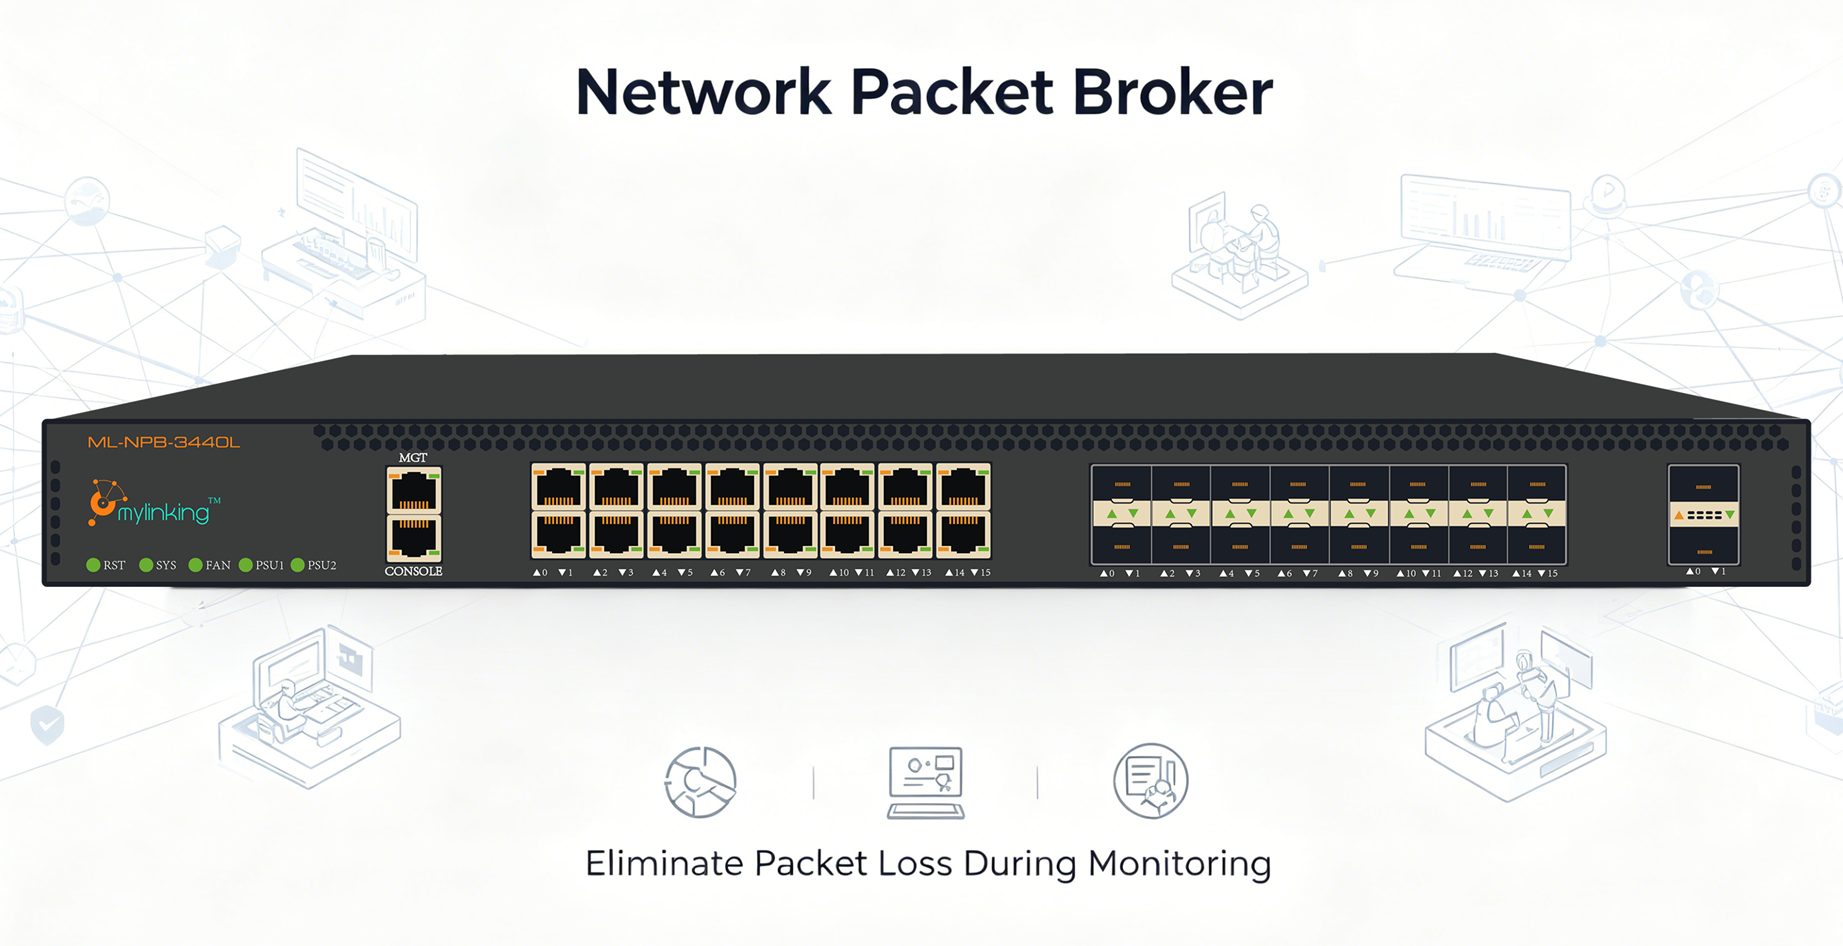
A kihívások nagymértékű megoldása érdekében a Mylinking bemutatja aML-NPB-3440L hálózati csomagközvetítő—egy nagy teljesítményű, hazai gyártású chipalapúHálózati láthatósági megoldás320 Gbps-os teljes duplex forgalomfeldolgozásra, többsebességű interfész rugalmasságra (1G/10G/40G/100G) és mély L2–L7 intelligenciára tervezve. Egyesíti a forgalomgyűjtést, az aggregációt, a szűrést, a terheléselosztást, az alagútfeldolgozást és az intelligens elosztást a monitorozási hatékonysági problémák kiküszöbölése, a teljes körű láthatóság biztosítása és a szükségtelen csomagvesztés nulla garantálása érdekében a biztonsági, teljesítmény-, megfelelőségi és elemzőeszközök számára.
Ez a technikai tanulmány részletes áttekintést nyújt a következőkről:ML-NPB-3440L, beleértve az architektúráját, az alapvető képességeit, a forgalomfeldolgozó motort, a felülettervezést, a telepítési használati eseteket és a mérhető üzleti eredményeket. A Google SEO és a vállalati technikai vásárlók számára tervezett dokumentum a platformot a modern alapvető rétegként pozícionálja.40G/100G hálózatfelügyeletés rugalmasHálózati monitorozó infrastruktúra.
1. Vezetői áttekintés: Mylinking ML‑NPB‑3440L hálózati csomagközvetítő
AMylinking ML‑NPB‑3440Legy 1U méretű, rackbe szerelhető, nagy sűrűségűHálózati csomagközvetítő (NPB)Kifejezetten arra tervezték, hogy bármely hálózati szegmensből bármely monitorozó vagy biztonsági eszközhöz egyesítse, optimalizálja és elossza a forgalmat. Teljesen vegyes interfészkészletet támogat:
○16× 10/100/1000M RJ45 rézport
○16× 1/10GE SFP+ optikai port
○1× 40GE QSFP port
○1× 100GE QSFP28 port (40GE-vel kompatibilis)
○Dedikált sávon kívüli felügyeleti port
Nem blokkoló kapcsolási kapacitással320 Gbps teljes duplexAz ML-NPB-3440L teljes forgalmi terhelés mellett is támogatja a valódi vonali sebességű feldolgozást. A hazai nagy teljesítményű lapkakészletre és többmagos CPU-architektúrára épülve vezetékes sebességű forgalomreplikációt, aggregációt, szűrést, terheléselosztást, csomagszeletelést, VLAN-átírást, alagútprotokoll-feldolgozást (VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP), nanoszekundumos időbélyegzést és dinamikus forgalomelosztást biztosít.
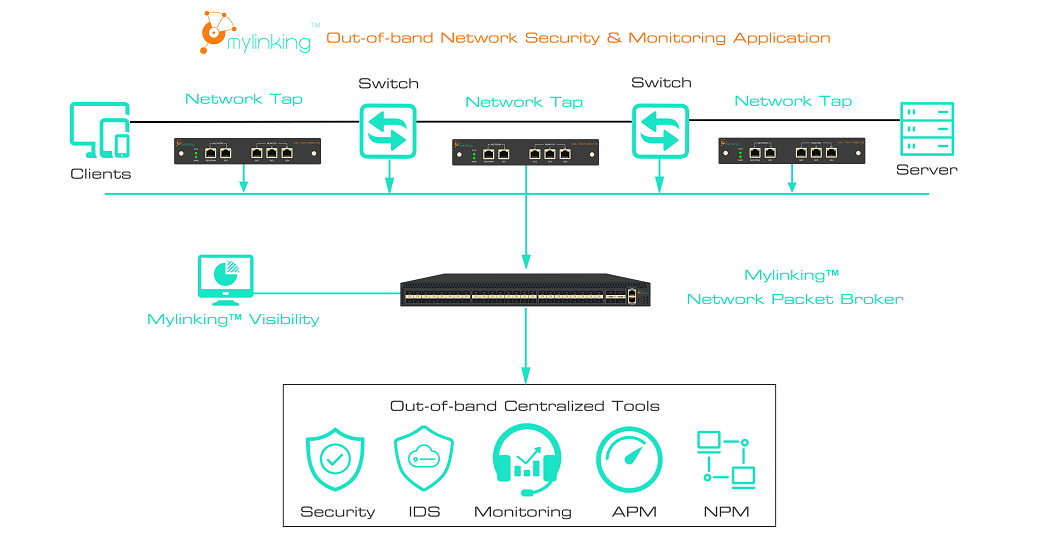
Mint egy konvergáltHálózati láthatósági megoldásAz ML-NPB-3440L központosítja a TAP-okból, SPAN/tükörportokból, optikai elosztókból és virtuális környezetekből érkező forgalmat. Előfeldolgozza a nyers csomagokat az eszközkövetelményeknek megfelelően, és csak a szükséges forgalmat továbbítja a megfelelő eszközökhöz a megfelelő sebességgel. Ez kiküszöböli a...Szerszám túlrendelés, eltávolítjaHoltterek a kelet-nyugati forgalomban, és kiirtjaCsomagvesztés monitorozás közben– a modern hálózati működés három legköltségesebb meghibásodása.
A készülék mindkettőt támogatjaSzáloptikai TAPésSPAN/Tükörtelepítési módok, így ugyanolyan hatékonyan használható zöldmezős adatközpontok tervezésénél és meglévő vállalati hálózatok utólagos átalakításánál. Web alapú grafikus felhasználói felületet, parancssori felületet, SSH-t, TELNET-et, SNMP-t és SYSLOG-ot biztosít a teljes életciklus-kezeléshez, valamint RADIUS/TACACS+-t a biztonságos, szerepköralapú hozzáférés-vezérléshez.
Stabil, skálázható és megfigyelhető megoldásokat építő szervezetek számáraHálózati monitorozó infrastruktúraA Mylinking ML-NPB-3440L nem csupán egy kiegészítő – ez az alapvető kapcsolási réteg a láthatóság érdekében.
2. A modern hálózatfelügyelet három kritikus fájdalompontja
Mielőtt megvizsgálnánk az ML-NPB-3440L műszaki képességeit, meghatározzuk a sürgős működési és biztonsági válságokat, amelyeket ez a készülék okoz.Hálózati csomagközvetítőmegoldódik.
2.1 Eszközök túligénylése: Elpazarolt befektetés és hiányos elemzés
Szerszám túlrendelésakkor fordul elő, amikor a monitorozó eszközhöz érkező kombinált bemeneti sávszélesség meghaladja a valós idejű feldolgozási kapacitását. A gyakori kiváltó okok a következők:
○Több 10G vagy 40G kapcsolat egyesítése egyetlen 10G eszközportba
○Teljes forgalmi folyamok replikálása több eszközre egyszerre
○Az összes forgalom (beleértve a zajt is) küldése speciális elemzésre tervezett eszközökhöz
○Hiányzó forgalomszűrési, terheléselosztási vagy szeletelési képességek
Az eredmény katasztrofális:
○Az eszköz belépési pontján eldobott csomagok
○Az IDS/IPS nem veszi figyelembe a fenyegetéseket
○A forenzikus eszközök elveszítik a munkamenet kontextusát
○Az APM/NPM eszközök torzított teljesítménymutatókat eredményeznek
○A biztonsági csapatok vak optimizmussal működnek
Iparági kutatások szerint a csak SPAN-t vagy nem menedzselt TAP architektúrákat használó szervezetek jellemzően a következő problémákat tapasztalják:15–40%-os effektív eszköztúlfizetéscsúcsidőben. Ez részben hatástalanná teszi a költséges biztonsági és felügyeleti beruházásokat.
2.2 Holtterek a kelet-nyugati forgalomban: Az oldalirányú áttörés okozta károk első számú oka
A modern adatközpontokat a következők határozzák meg:Kelet-nyugati forgalom—szerver-szerver, konténer-konténer és virtuális gépek közötti kommunikáció a peremhálózaton belül. Az iparági adatok következetesen a következőket mutatják:
○A kelet-nyugati irányú forgalomAz adatközpontok teljes forgalmának 70–85%-a
○A fejlett kibertámadások 80%-a oldalirányú mozgást alkalmaza kezdeti kompromisszum után
○A szervezetek 90%-a nem látja át teljesen az oldalirányú forgalmat
A hagyományos architektúrák az internet peremére (észak-déli irányban) összpontosítják a monitorozást, láthatatlanná téve a belső forgalmat. A támadók ezeket kihasználjákHoltterek a kelet-nyugati forgalombanhogy:
○Oldalirányú áthelyezés a szerverek között
○Jogosultságok eszkalálása
○Lopási és színpadi adatok
○Zsarolóvírus telepítése
○Hetekig vagy hónapokig észrevétlenül marad
Még TAP vagy SPAN munkamenetek telepítésekor is fennáll a központosított rendszer hiánya.Hálózati csomagközvetítőazt jelenti, hogy a forgalom nem aggregálható, szűrhető vagy terheléselosztása hatékony a belső szegmensek között. Az eredmény egy látszólag felügyelt hálózat, amely azonban láthatatlan kockázatokkal van tele.
2.3 Csomagvesztés monitorozás közben: Megfelelőségi hiba és láthatatlan kimaradások
Csomagvesztés monitorozás közbengyakran félreértik, hogy ártalmatlan vagy elkerülhetetlen. A gyakorlatban azonban lerombolja a monitoring adatokba vetett bizalmat:
○A SPAN portok csomagokat dobnak el kapcsolótorlódás esetén
○Az ellennyomás nélküli aggregáció puffer túlcsordulást okoz
○Hiányzó időbélyegzés és replikációs megszakítási munkamenet-integritás
○Az alagútban vezetett forgalom olvashatatlan és a szabványos eszközök el is távolítják
A következmények a következők:
○Teljes körű incidens-szakértői vizsgálat elvégzésének képtelensége
○Sikertelen PCI DSS, HIPAA, GDPR és SOX auditok
○Észrevétlen mikrobursztálás és teljesítményproblémák
○Biztonsági eszközök hiányoznak a támadási szekvenciákból
○A hálózati csapatok nem tudják érvényesíteni az SLA-kat
Az olyan iparágakban, mint a pénzügy, az egészségügy, az e-kereskedelem és a kormányzat,Csomagvesztés monitorozás közbennem működési zavar – hanem üzleti és megfelelőségi kötelezettség.
AMylinking ML‑NPB‑3440L hálózati csomagközvetítőmindhárom probléma kiküszöbölésére szolgáló eszközt a célra tervezett hardver, az intelligens forgalomfeldolgozás és a teljes körű láthatósági architektúra révén.
3. Alapvető értékjavaslat: Hogyan oldja meg az ML-NPB-3440L a kritikus monitorozási kihívásokat
Az ML-NPB-3440L-t úgy tervezték, hogy közvetlenül megoldja a három iparági válságot, miközben jövőbiztos megoldást kínál.Hálózati láthatósági megoldás.
3.1 A szerszámok túlrendelésének kiküszöbölése
○Intelligens L2–L7 szűréscsak a releváns forgalmat küldi minden eszköznek
○Dinamikus terheléselosztáselosztja a munkameneteket az eszközcsoportok között
○Csomagszeleteléscsökkenti a hasznos sávszélességet a fejléc intelligencia elvesztése nélkül
○Forgalomaggregáció és replikációvezérlésmegakadályozza a szerszámok elárasztását
○Port kitörés(100G → 4×25G, 40G → 4×10G) a forgalmi sebességet az eszköz kapacitásához igazítja
○Elsőbbségi továbbításbiztosítja, hogy a kritikus forgalom először az eszközökhöz jusson el
3.2 Holtterek kiküszöbölése a kelet-nyugati forgalomban
○Központosítja a gyűjtést a rack tetejéről (ToR), az aggregációról és a központi rétegekből
○Támogatja a réz, optikai kábel, 1G/10G/40G/100G vegyes sebességű hálózatokat a teljes lefedettség érdekében
○VXLAN/GRE/GTP/MPLS dekapszulázása a belső hasznos adatok felfedése érdekében
○Végponttól végpontig terjedő forgalmi láthatóságot biztosít az oldalirányú szerver-szerver folyamatokhoz
○Lehetővé teszi a biztonság és a teljesítmény monitorozását virtuális és fizikai munkaterhelések között
○Térképalkalmazás-függőségek rejtve a kelet-nyugati forgalomban
3.3 Csomagvesztés kiküszöbölése monitorozás közben
○A 320 Gbps-os, blokkolásmentes kapcsolóhálózat kiküszöböli a torlódást
○A hardveralapú továbbítás garantálja a nulla csomagvesztést vonali terhelés alatt
○Beépített forgalompufferelés és mikroburst mérés
○A nanoszekundumos időbélyegzés megőrzi a sorrend és az időzítés integritását
○A hibatűrő kimeneti port redundanciája megakadályozza a szerszámoldali jelveszteséget
○Az egyszálas átviteli támogatás kiterjeszti a megbízható lefedettséget
○Veszteségmentes replikáció, aggregáció és terjesztés
Ezen problémák megoldásával az ML-NPB-3440L átalakítja a következőket:Hálózati monitorozó infrastruktúraegy fragmentált, veszteséges utólagos gondolkodásból egy megbízható, nagy teljesítményű megfigyelhetőségi gerinchálózattá.
4. Hardverarchitektúra és interfésztervezés
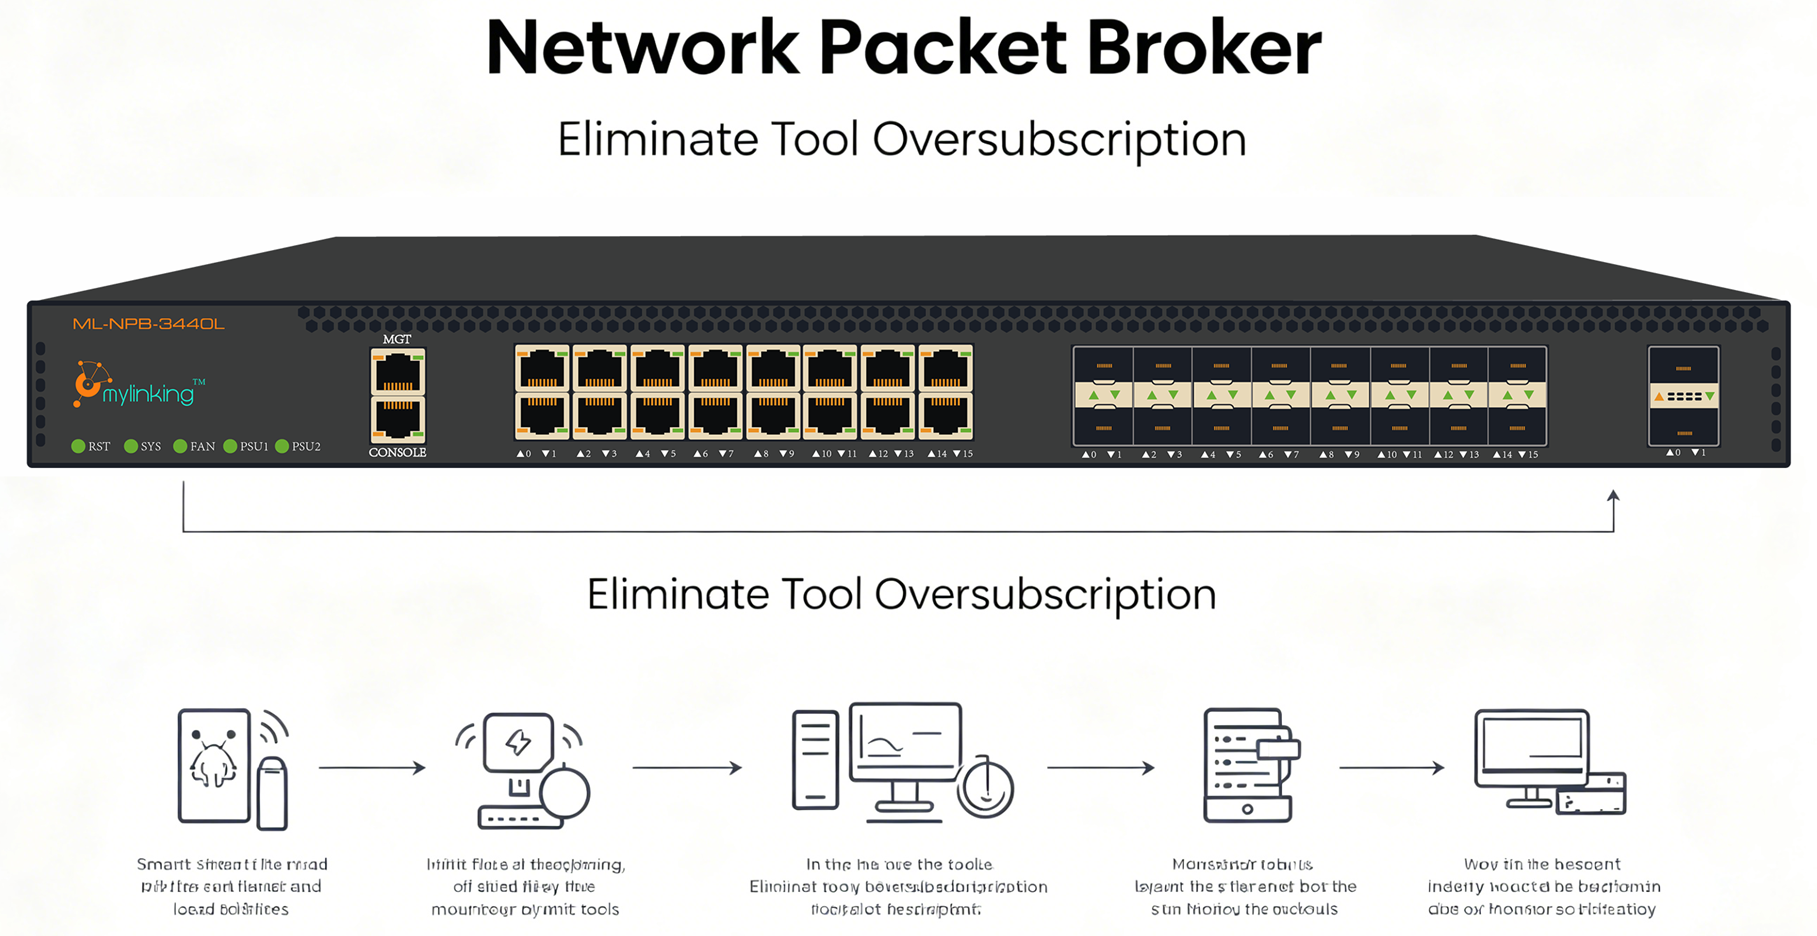
Az ML-NPB-3440L egy 1U magas, kis mélységű házat (445 mm × 505 mm × 44 mm) használ nagy sűrűségű adatközpontok telepítéséhez. Folyamatos, 24/7-es működésre készült redundáns tápellátással, ipari szintű környezeti toleranciával és egy háztartási nagy teljesítményű lapkakészlettel.
4.1 Interfész konfiguráció (teljesen vegyes sebességű kialakítás)
Az ML-NPB-3440L valódi többsebességes rugalmasságot biztosít a régi és az új infrastruktúra monitorozásának egységesítése érdekében:
○16× 10/100/1000M RJ45Rézkábelezésű hozzáférés a hagyományos, egyetemi és fióki kapcsolatokhoz
○16× 1/10GE SFP+Száloptikás hálózatok szerverfarmokhoz, virtualizációs klaszterekhez és közepes sebességű maghálózati kapcsolatokhoz
○1× 40GE QSFPNagy sebességű aggregáció és feltöltés
○1× 100GE QSFP28Ultragyors 100G rögzítés (40G-vel kompatibilis)
○1× 10/100/1000M menedzsmentDedikált sávon kívüli kezelés
Ez az interfészkeverék lehetővé teszi, hogy az ML-NPB-3440L univerzális eszközként működjön.Hálózati csomagközvetítőa következőhöz:
○Hagyományos 1G réz
○Virtualizált 10G szerverterületek
○40G aggregációs rétegek
○100G mag- és gerinchálózati kapcsolatok
4.2 Teljesítmény és kapcsolási kapacitás
○Teljes feldolgozási kapacitás320 Gbps teljes duplex
○ÉpítészetBelföldi chip + többmagos CPU
○Továbbítási módszerHardveres gyorsítású, vonali sebességű, nem blokkoló
○Hatalom1+1 redundáns AC/DC (AC 110–240V vagy DC -48V)
○Maximális energiafogyasztás200 W
○MTBFSzolgáltatói szintű adatközponti működésre optimalizálva
4.3 Megbízhatósági jellemzők
○1+1 redundáns tápegység (RPS)
○Port redundanciaElsődleges/tartalék feladatátvétel eszközportokhoz
○Interfész oszcilláció elleni védelem
○Forgalmi mikrokitörések mérése
○Üzemi hőmérséklet0°C – 50°C
○Nedvesség10–95% nem lecsapódó
○Megerősített ház rack sűrő környezetekhez
Ez a hardverplatform biztosítja, hogy az ML-NPB-3440L bármilyen eszköz állandó alapjaként szolgálhasson.Hálózati monitorozó infrastruktúra.
5. Mélymerülés: Intelligens forgalomfeldolgozási képességek
Az ML-NPB-3440L legnagyobb előnye az átfogó, vezetékes sebességű forgalomfeldolgozó motorja. Minden funkció egyidejűleg fut teljes vonali sebességgel, teljesítményromlás nélkül.
5.1 Alapvető forgalommanipulációs függvények
5.1.1 Forgalomreplikáció
○1-ről N-re replikáció: Egy bemenet → sok eszköz
○N-M aggregáció: Több bemenet egyesítése → sok eszköz
○Veszteségmentes másolás IDS, NPM, APM, SIEM, forenzika és megfelelőség számára
5.1.2 Forgalom összesítése
○Alacsony sebességű kapcsolatok egyesítése nagy sebességű szerszámelőtolásokká
○Csökkentse a szerszámportok számának szükségességét
○Egyszerűsítse a kábelezést és az architektúrát
5.1.3 Forgalomeloszlás
○Szabályzatalapú kézbesítés fehérlista / feketelista / egyéni szabályok használatával
○Terjesztés protokoll, alkalmazás, IP, port, VLAN vagy csomagaláírás szerint
○Győződjön meg arról, hogy az eszközök csak azokat a forgalmat fogadják, amelyek elemzésére tervezték őket
5.1.4 Intelligens szűrés (L2–L7)
Az ML-NPB-3440L támogatja az ultragranuláris szűrést a zaj kiküszöbölése és a szerszámterhelés csökkentése érdekében:
○Ethernet típus, VLAN, TTL
○IP 7-tuple, fragmentáció, TCP jelzők
○Csomagjellemzők és hasznos adatminták
○Első 128 bájtos egyéni eltoláskulcs-egyeztetés
○Alkalmazásréteg-azonosítás (L7)
A szűrés az elsődleges mechanizmus a kiszűrésreSzerszám túlrendelés.
5.1.5 Terheléselosztás
○Hash-alapú terheléselosztás (L2–L7 jellemzők)
○Munkamenet-tudatos, súlyalapú elosztás
○Biztosítja a munkamenet integritását az eszközcsoportok között
○Dinamikusan igazodik a kapcsolat állapotához
○Megakadályozza, hogy egyetlen eszköz is túlterhelt legyen
5.1.6 VLAN címke / címke eltávolítása / csere
○VLAN-címkék hozzáadása, eltávolítása vagy átírása
○Több forrás logikai monitorozási tartományokba való leképezése
○Egyszerűsítse az eszközelemzést és a korrelációt
5.1.7 Csomagszeletelés
○64–1518 bájtos csomagok szeletelése
○L2–L4 fejlécek megőrzése a hasznos adatok csonkolása közben
○Drámaian csökkentse az eszköz sávszélesség-fogyasztását
○Kritikus nagy volumenű környezetekben
5.1.8 Csomagtovábbítási prioritás
○A forgalom rangsorolása üzleti fontosság szerint
○Kritikus alkalmazások védelme a monitorozás során
○Elemzési hiányosságok elkerülése torlódás esetén
5.1.9 Kimeneti port redundancia
○Automatikus átállás az elsődleges és másodlagos eszközportok között
○Az eszközoldali csomagvesztés megakadályozása karbantartás vagy hiba esetén
○Folyamatos megfelelőség és biztonsági láthatóság biztosítása
5.2 Alagútprotokoll-feldolgozás (kritikus a kelet-nyugati láthatóság szempontjából)
A modern adatközpontok átfedő alagutakat használnak a hálózatok virtualizálására és skálázására – de az alagutak létrehoznakHoltterek a kelet-nyugati forgalombanAz ML-NPB-3440L teljes dekapszulációval és intelligenciával teszi elérhetővé a belső forgalmat:
5.2.1 Támogatott alagútprotokollok
○VXLAN
○GRE
○ERSPAN
○MPLS
○GTP
○IPinIP
5.2.2 Alagútfunkciók
○Alagútprotokoll-azonosításAlagúttípus automatikus felismerése
○Belső/külső réteg illesztéseSzűrés belső vagy külső fejléc alapján
○Alagútfej lecsupaszítása: VXLAN/GRE/MPLS/GTP fejlécek eltávolítása
○Alagút megszüntetése: Fogadja el a hálózatról közvetlenül a kapszulázott forgalmat
○Alagút beágyazási kimenet: Újra beágyazása ERSPAN-ba távoli eszközökhöz
Az alagutak feldolgozásával aHálózati csomagközvetítőrétegben az ML-NPB-3440L a titkosított és virtualizált kelet-nyugati forgalmat teljes mértékben láthatóvá teszi a szabványos eszközök számára.
5.3 Időbélyegzés és precíziós forenzika
○Nanoszekundumos pontosságú időbélyegzés
○Szinkronizálás NTP szerverekkel
○Csomagokba illesztett időbélyegek
○Kritikus a hibaelemzéshez, a támadások követéséhez és a teljesítményméréshez
○Megoldja az időzítési hibákat, amelyeket a következők okoznak:Csomagvesztés monitorozás közben
5.4 Valós idejű csomagrögzítés
○Port szintű és szabályzat szintű élő rögzítés
○Öt elemből álló szűrés
○Azonnali hibaelhárítás
○Kriminalisztikai minőségű felvétel
5.5 Egyszálas átvitel
○10G/40G/100G egyszálas átvitel/vétel támogatása
○Csökkentse az optikai kábelek telepítési költségeit
○Terjessze ki a megfigyelést a korlátozott optikai infrastruktúrával rendelkező területekre
5.6 Portkitörés
○100G QSFP28 → 4×25GE
○40G QSFP → 4×10GE
○A nagy sebességű összekötőket a kisebb sebességű szerszámkapacitáshoz kell igazítani
○Szerszámok szűk keresztmetszeteinek kiküszöbölése
5.7 Teljes forgalom láthatósága és vizualizációja
Az ML-NPB-3440L teljes körű szolgáltatást nyújtHálózati láthatósági megoldásműszerfalak:
○Forgalomösszetétel
○Valós idejű átviteli sebesség
○Csomagelosztás
○Feldolgozási állapot
○Forgalmi trendek az idő múlásával
○Vizuális áramlástérképezés
Ez a láthatatlan forgalmat cselekvésre ösztönző információkká alakítja.
6. Menedzsment és szervezés
Az ML-NPB-3440L vállalati szintű felügyeletet támogat a stabil és biztonságos működés érdekében:
○Webes grafikus felhasználói felület (HTTP/HTTPS)
○CLI konzolon keresztül (RS232, 115200, 8, N, 1)
○TELNET / SSH
○SNMP v1/v2c
○SYSLOG
○RADIUS / TACACS+ hitelesítés
○Felhasználónév/jelszó biztonság
○Integráció a Mylinking Matrix-SDN láthatóságvezérlő platformmal
Minden konfiguráció intuitív, megismételhető és nagy léptékű használatra tervezveHálózati monitorozó infrastruktúra.
7. Tipikus telepítési architektúrák
Az ML-NPB-3440L szinte minden vállalati és adatközponti monitorozási felhasználási esetet támogat.
7.1 Központosított aggregáció és replikáció
○Gyűjtsön adatokat TAP/SPAN adatokból több switchen keresztül
○Összesítés 40G/100G feltöltésekhez
○Replikálás IDS, NPM, APM, SIEM és forenzikus rendszerekbe
○Megszünteti a kábelezési káoszt és a szerszámok túlterhelését
7.2 Egységes forgalomütemezés
○Többsebességű bemenet (1G/10G/40G/100G)
○Szűrés, szeletelés, terheléselosztás
○Oszd el a megfelelő eszközökhöz
○Hozz létre egyetlen megfigyelhetőségi gerincet
7.3 Kelet-nyugati irányú forgalmi láthatóság
○Telepítés a ToR / aggregation / core időpontban
○Oldalirányú szerver-szerver forgalom rögzítése
○VXLAN/GRE dekapszulázása
○Szűrés és továbbítás biztonsági eszközökhöz
○Szüntesd meg a vakfoltokat
7.4 Csomagszeletelés és eszközoptimalizálás
○Nagy volumenű forgalom szeletelése
○Csökkentse a szerszámterhelést 40–70%-kal
○A forenzikus integritás megőrzése
○Növelje a szerszám élettartamát és teljesítményét
7.5 Nagysebességű 40G/100G hálózatfelügyelet
○Teljes vonali sebességű 100G rögzítés
○Terheléselosztás a 10G/25G eszközcsoportok között
○GaranciaszámCsomagvesztés monitorozás közben
○Ideális a törzs és a gerinc láthatóságának biztosítására
8. Műszaki adatok összefoglalása
| Tétel | Specifikáció |
| Teljes kapacitás | 320 Gbps teljes duplex |
| RJ45 portok | 16× 10/100/1000M |
| SFP+ portok | 16× 1/10GE |
| QSFP | 1× 40GE |
| QSFP28 | 1× 100GE (40GE kompatibilis) |
| Vezetés | 1× 10/100/1000M |
| Telepítés | TAP + SPAN/Tükrözés |
| Főbb funkciók | Replikáció, Aggregáció, Elosztás, Szűrés, Terheléselosztás, Szeletelés, Időbélyegzés, Alagútlezárás/Sztippelés, VLAN, Prioritás, Redundancia |
| Alagút támogatás | VXLAN, GRE, ERSPAN, MPLS, GTP, IPinIP |
| Hatalom | 1+1 RPS AC/DC opcionális |
| Méretek | 1U, 445 mm × 505 mm × 44 mm |
| Hőmérséklet | 0–50°C |
9. Konklúzió: A modern hálózati láthatóság alapjai
AMylinking ML‑NPB‑3440L hálózati csomagközvetítőújraértelmezi, hogy mi lehetséges benneHálózati monitorozó infrastruktúraMegoldásávalSzerszám túlrendelés, Holtterek a kelet-nyugati forgalomban, ésCsomagvesztés monitorozás közben, a töredezett, veszteséges, hiányos monitorozást megbízható, nagy teljesítményű, teljes láthatóságot biztosító gerinchálózattá alakítja.
320 Gbps kapacitásával, vegyes sebességű 1G/10G/40G/100G interfészeivel, mély L2–L7 intelligenciájával és teljes alagútfeldolgozásával az ML-NPB-3440L az ideális választás.Hálózati láthatósági megoldása következőhöz:
○Vállalati adatközpontok
○Szolgáltatói szintű hálózatok
○Pénzügyi szolgáltatások
○Egészségügy
○Kormány
○Oktatás
○E-kereskedelem és felhőplatformok
Ha készen állsz a vakfoltok kiküszöbölésére, a csomagvesztés megállítására, az eszközök túlfizetésének kiküszöbölésére és egy valóban rugalmas megfigyelhetőségi architektúra kiépítésére, akkor aMylinking ML‑NPB‑3440L hálózati csomagközvetítőaz Ön alapvető platformja.
Közzététel ideje: 2026. május 26.


