Ismerje meg, hogyan működik egy profi MylinkingTMA Network Packet Broker leegyszerűsíti a teljes körű hálózati monitorozási munkafolyamatokat, kiküszöböli az eszköz erőforrás-pazarlását, csökkenti a csomagvesztést, és maximalizálja a hálózatmonitorozási és hálózati biztonsági infrastruktúra megtérülését (ROI) nagy sebességű adatközponti környezetekben.
Bevezetés: A modern hálózatfelügyelet rejtett hatékonysági válsága
A modern vállalati hálózatok továbbra is gyorsan fejlődnek a 10G, 25G, 40G és 100G nagysebességű feltöltésekkel, virtuális átfedő alagutak, hibrid felhőalapú munkaterhelések és hatalmas titkosított forgalmi folyamatok révén. A stabilitás fenntartása érdekébenHálózatfelügyeletés robusztusHálózati biztonságA legtöbb szervezet elemzőeszközök teljes skáláját telepíti, beleértve a hálózati teljesítményfigyelőket (NPM), az alkalmazásteljesítmény-figyelőket (APM), a behatolásérzékelő rendszereket (IDS) és a forenzikus auditplatformokat. A legtöbb informatikai és biztonsági műveleti csapat azonban figyelmen kívül hagy egy kritikus rejtett problémát: a megfigyelőeszközök gyakran túlterheltek, rosszul használják őket, vagy érvénytelen forgalommal árasztják el őket, ami alacsony hatékonyságot, gyakori csomagvesztést, kihagyott anomália-riasztásokat és szükségtelen hardverfrissítési költségeket eredményez.
A hagyományos monitorozási architektúrák kizárólag a kapcsoló SPAN portjaira és a passzív hálózati TAP-okra támaszkodnak a forgalomgyűjtéshez. Ezek az alapvető módszerek szűretlen, optimalizálatlan nyers forgalmat továbbítanak a downstream eszközökhöz, ami számos hatékonysági szűk keresztmetszetet generál. A redundáns duplikált csomagok, az irreleváns háttérforgalom, a túlméretezett teljes hasznos terhelések, az eltérő interfészsebességek és a beágyazott alagútzaj folyamatosan fogyasztja a biztonsági és monitorozó eszközök CPU-, memória- és tárhelyerőforrásait. Ennek eredményeként a nagy értékű fenyegetési adatok és teljesítménymutatók gyakran hatalmas érvénytelen forgalomba merülnek, ami súlyosan veszélyezteti a...Hálózati biztonságaz érzékelési pontosság ésHálózatfelügyeletmegbízhatóság.
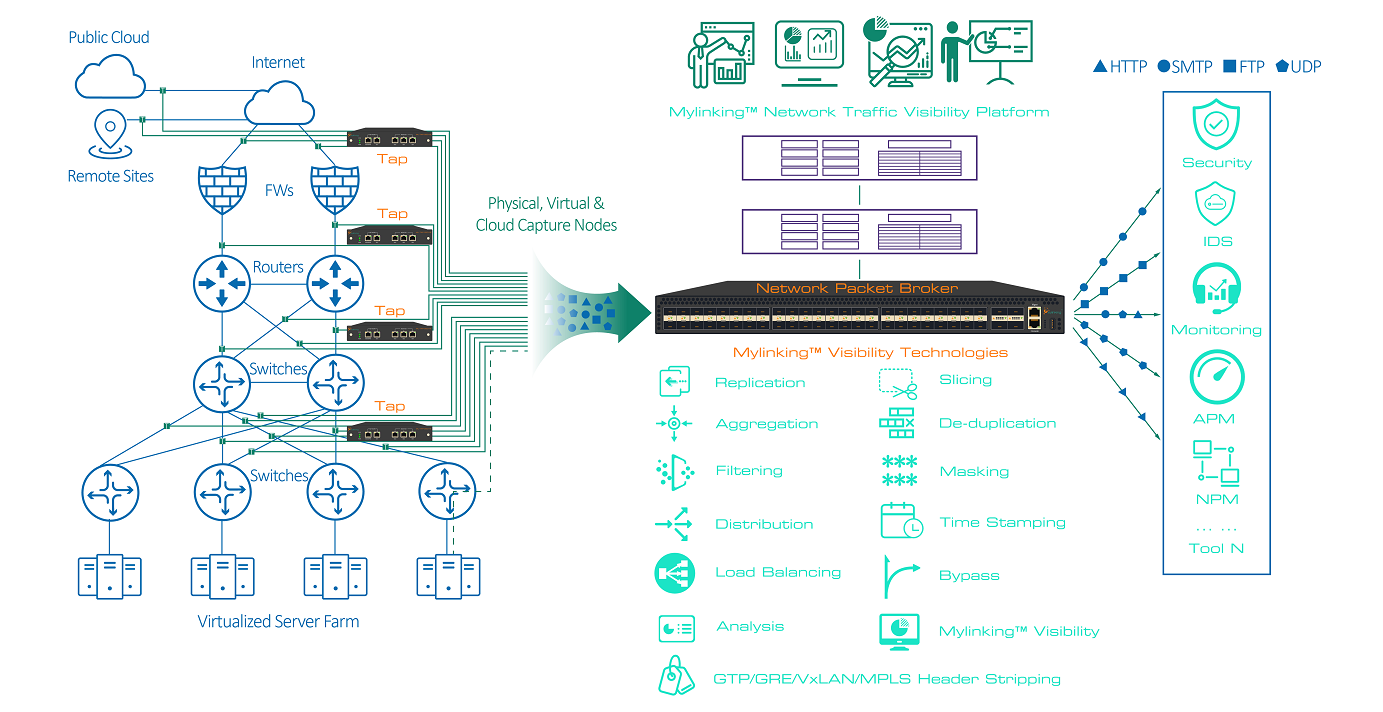
Itt egy szakemberMylinkingTM Hálózati csomagközvetítő (NPB)a modern láthatósági infrastruktúra nélkülözhetetlen alapelemévé válik. Központosított hardveres forgalomirányító eszközként a Network Packet Broker a forgalomgyűjtő pontok (TAP-ok, SPAN portok, virtuális felhőcsapok) és az elemző eszközök között helyezkedik el. Hardverszintű forgalomelőfeldolgozást, optimalizálást és intelligens elosztást végez, alapvetően megoldva az eszközhatékonysági szűk keresztmetszeteket és maximalizálva a meglévő monitorozó és biztonsági hardverek kihasználtságát. Ez a cikk szisztematikusan elemzi, hogy a Network Packet Broker hogyan optimalizálja a hálózati monitorozó eszközök hatékonyságát a technikai elvek, az alapvető funkciók és a gyakorlati telepítési értékek alapján.
A hagyományos hálózatfelügyeleti architektúrák alapvető hatékonysági szűk keresztmetszetei
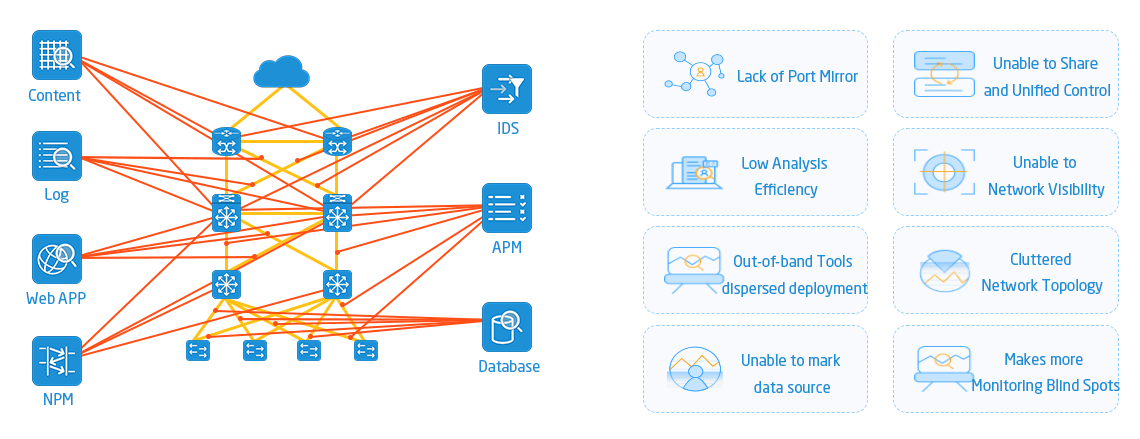
Az NPB optimalizálási képességeinek feltárása előtt elengedhetetlen a hagyományos telepítési modellekben a monitorozó eszközök alacsony hatékonyságának kiváltó okainak tisztázása. Ezek a gyenge pontok széles körben elterjedtek a kis- és középvállalati adatközpontokban és a nagyméretű hibrid felhőkörnyezetekben, közvetlenül korlátozva a teljesítményt.HálózatfelügyeletésHálózati biztonságrendszerek.
1. A szűretlen nyers forgalom okozta eszköztúlterhelés
A SPAN és TAP alapú forgalomgyűjtés a hálózat összes adatfolyamát rögzíti, beleértve a nagyszámú érvénytelen háttércsomagot, a szórt csomagokat és az alacsony prioritású üzleti forgalmat. A monitorozó és biztonsági eszközök kénytelenek az összes szűretlen adatot feldolgozni, ami a teljes erőforrás-lefoglaltsághoz vezet. Amikor a forgalomcsúcsok a csúcsidőszakban jelentkeznek, az eszközök nem tudnak a kulcsfontosságú fenyegetések forgalmának és teljesítményadatainak elemzésére összpontosítani, ami késleltetett elemzést, téves riasztásokat és akár kritikus csomagvesztést is eredményez.
2. Erőforrás-pazarlás a tömeges duplikált csomagok miatt
Többkapcsolós és többcsomópontos tükrözési forgatókönyvekben az átfedő gyűjtési pontok nagyszámú ismétlődő csomagot generálnak. Ezek a redundáns adatfolyamok nem biztosítanak érvényes monitorozási vagy biztonsági értéket, de jelentős eszközfeldolgozási sávszélességet és tárhelyet foglalnak el. A modern hálózati csomagközvetítők egyik kulcsfontosságú optimalizált funkciójaként a deduplikáció kiküszöböli az ilyen érvénytelen forgalmi pazarlást és stabilizálja a hosszú távú monitorozási működést. A hosszú távú ismétlődő forgalom felhalmozódása csökkenti az eszköz működési hatékonyságát, és növeli a későbbi adatelemzés és hibaelhárítás nehézségeit.
3. A sebesség és az interfész eltérése korlátozza az eszköz képességeit
Sok vállalat frissítette maghálózatát 40G/100G nagysebességű architektúrára, de továbbra is megtartja az érett, alacsony sebességű 1G/10G monitorozó eszközeit. A közvetlen nagysebességű forgalomhozzáférés interfészsebesség-egyeztetési hibákat vagy eszköztúlterhelést okoz. Eközben a monitorozó eszközök korlátozott fizikai interfészei nem tudják kielégíteni a több forrásból származó forgalomgyűjtés iránti igényt, ami tétlen eszközök teljesítményéhez és hardvererőforrás-pazarláshoz vezet.
4. Érvénytelen hasznos teher és alagútzaj zavarja az elemzést
A legtöbb hálózati teljesítmény-monitorozási forgatókönyv csak az L2-L4 fejlécinformációkat igényli a sávszélesség-statisztikákhoz, a késleltetés elemzéséhez és a hibahely meghatározásához. A teljes csomag-hasznos adat átvitele súlyos sávszélesség-pazarlást okoz. Ezenkívül a VXLAN, GRE és MPLS által beágyazott virtuális hálózati forgalom redundáns alagút-fejléceket hordoz. A hagyományos eszközök nem tudják eltávolítani ezeket a fejléceket, ami a belső érvényes forgalom azonosításának sikertelenségéhez és monitorozási vakfoltok kialakulásához vezet.
Hogyan MylinkingTMA hálózati csomagközvetítő alapvetően optimalizálja a megfigyelőeszköz hatékonyságát?
Egy szakemberHálózati csomagközvetítőhardveresen gyorsított feldolgozási architektúrára támaszkodik a teljes linkforgalom optimalizálásához. Kiszűri a zajt, deduplikálja a redundáns adatokat, kiegyensúlyozza a forgalmi terhelést, szabványosítja az adatformátumokat, és precíz, érvényes forgalmat oszt el a megfelelő eszközökhöz, átfogóan javítva a működési hatékonyságot.HálózatfelügyeletésHálózati biztonságeszközök az éles hálózati forgalom befolyásolása nélkül.
1. Intelligens forgalomszűrés: Érvénytelen zaj kiszűrése és érvényes adatok finomítása
Az eszközhatékonyság javításának alapvető elve az érvénytelen adatfeldolgozás csökkentése. A Network Packet Broker rugalmas, többdimenziós szabályzatszűrést támogat Ethernet protokollok, VLAN címkék, IP hetes tuple-k, TCP jelzők és egyéni 128 bájtos csomageltolás mezők alapján. A rendszergazdák finomított szűrési szabályokat fogalmazhatnak meg az üzleti forgatókönyveknek megfelelően, automatikusan védve az érvénytelen műsorszórási forgalmat, az üresjárati háttérfolyamokat és a nem üzleti zajforgalmat.
A különböző típusú monitorozó eszközökhöz az NPB testreszabott forgalmi részhalmazokat biztosít: üzleti szempontból kulcsfontosságú folyamatokat továbbít az APM teljesítményelemző eszközeinek, határhozzáférési forgalmat küld az IDS biztonsági észlelő eszközeinek, és a megfelelő üzleti forgalmat elkülöníti az auditeszközök számára. Ez a célzott forgalomelosztás biztosítja, hogy minden eszköz csak a funkcionális pozicionálásának megfelelő adatokat dolgozzon fel, elkerülve az érvénytelen forgalom általi erőforrás-foglalást, és jelentősen javítva az elemzés pontosságát és a valós idejű teljesítményt.
2. Hardvercsomag-deduplikáció: Redundáns adatpazarlás kiküszöbölése
A beépített hardverszintű deduplikációs technológia a Network Packet Broker egyik alapvető hatékonyságoptimalizálási képessége. A többpontos tükrözés és az eszközök közötti adatgyűjtés által generált duplikált csomagok esetében az NPB sorsebességgel összehasonlítja a csomagok jellemzőinek információit, például a forrás- és cél IP-címeket, a portszámokat és a TCP-sorszámokat, csak az egyedi, érvényes csomagokat őrzi meg, és teljesen eltávolítja a redundáns duplikált adatfolyamokat.
A gyakorlati adatok azt mutatják, hogy az NPB deduplikációja 40–60%-kal csökkentheti a monitorozó eszközökhöz továbbított forgalom mennyiségét. Ez az optimalizálás drasztikusan csökkenti az eszközök CPU- és tárhelyterhelését, kiküszöböli a duplikált adatok okozta elemzési hibákat és téves riasztásokat, és lehetővé teszi a monitorozó és biztonsági eszközök számára, hogy a valós hálózati anomáliákra és fenyegetési viselkedésekre összpontosítsanak, hatékonyan növelve az általános hálózati teljesítményt.Hálózati biztonságvédelmi képességek ésHálózatfelügyeletpontosság.
3. Munkamenet-tudatos terheléselosztás: Az eszközök túlterhelésének elkerülése és az erőforrás-kihasználás kiegyensúlyozása
A kiegyensúlyozatlan forgalomeloszlás kulcsfontosságú tényező, amely alacsony eszközhatékonysághoz vezet. A Network Packet Broker támogatja az L2-L7 rétegű, munkamenet-tudatos intelligens terheléselosztási algoritmusokat, amelyek egyenletesen osztják el a nagy sebességű hálózati forgalmat több eszközinterfész vagy eszközklaszter között. Hatékonyan megoldja az egyes megfigyelőeszközök túlterhelési problémáját, és elkerüli a kihasználatlan eszközinterfészek erőforrás-tétlenségét. Az alapvető forgalom-előfeldolgozási képességekkel, beleértve a szűrést, a szeletelést és a dekapszulázást, párosítva ez a terheléselosztási mechanizmus teljes hálózati láthatósági alapot teremt a zéró bizalommal bíró adatközpontok biztonságához.
A nagy sebességű 100G hálózati környezetekben telepített, régebbi, alacsony sebességű monitorozó eszközök esetében az NPB professzionális sebességátalakítóként és forgalomformálóként működik. A nagy sávszélességű forgalmat a kis sebességű eszközinterfész-specifikációkhoz igazítva söntöl és osztja el, lehetővé téve a régi eszközök hatékony működését gyakori hardverfrissítések nélkül. Ez a funkció jelentősen meghosszabbítja a meglévő eszközök élettartamát.HálózatfelügyeletésHálózati biztonságberendezéseket és csökkenti a vállalati informatikai beruházásokat.
4. Szabályzatalapú csomagszeletelés: Csökkentse a sávszélességet és a tárolási többletterhelést
A teljes csomag-payload átvitel a túlzott eszköz sávszélesség-nyomás egyik fő oka. A Network Packet Broker támogatja a testreszabható, szabályzatalapú csomagszeletelést, amely a monitorozási követelményeknek megfelelően egy rögzített bájttartományon (64–1518 bájt) belüli csomagadatokat képes elfogni. A napi hálózati sávszélesség-statisztikák, a késleltetés monitorozása és a forgalmi trendek elemzése érdekében az NPB csak az alapvető L2-L4 fejlécinformációkat őrzi meg, és eltávolítja a redundáns alkalmazás-payloadokat.
Ez az optimalizálás akár 90%-kal is csökkenti a stream forgalom sávszélesség-fogyasztását, jelentősen mérsékelve a monitorozó eszközök adattárolási és átviteli terhelését. Nagy kockázatú forgatókönyvek, például a határbiztonsági észlelés és a fenyegetéselemzés esetén a rendszergazdák rugalmasan letilthatják a szeletelést, hogy megőrizzék a teljes hasznos adatmennyiséget, biztosítva a megfelelő adattámogatást a mélyreható fenyegetéselemzéshez. A rugalmas szeletelési stratégia tökéletesen egyensúlyt teremt az eszközök hatékonysága és a monitorozás átfogó jellege között.
5. Alagútfejléc-eltávolítás és adatszabványosítás: Az elemzési akadályok kiküszöbölése
A VXLAN, GRE, MPLS és GTP által beágyazott virtualizált adatközponti forgalmat gyakran nem lehet megfelelően azonosítani és elemezni a hagyományos monitorozó eszközökkel. A Network Packet Broker támogatja a hardverszintű alagút dekapszulázást és a fejléc eltávolítását, automatikusan eltávolítja a külső alagút beágyazásának információit, és visszaállítja a valódi belső üzleti forgalmat.
Az NPB szabványosítási feldolgozása után a forgalmi adatformátumok egységesek, kiküszöbölve az alagútbeágyazás okozta monitorozási vakfoltokat. Ugyanakkor az NPB támogatja a VLAN-címkék hozzáadását, törlését és cseréjét, megvalósítva az egységes forgalmi formátum adaptációját a különböző monitorozó eszközökhöz, biztosítva a konzisztens és pontos eszközelemzési eredményeket, és elkerülve az adatformátum-eltérés okozta hatékonyságcsökkenést.
Kiegészítő NPB-képességek a hosszú távú monitoring hatékonyságának növelése érdekében
Az alapvető forgalomoptimalizálási funkciókon túl a Network Packet Broker számos kibővített képessége segíti a vállalatokat a hosszú távú működési hatékonyság javításában.HálózatfelügyeletésHálózati biztonságrendszerek, csökkentve a kézi üzemeltetési és karbantartási költségeket, valamint elkerülve a nem forgalmi tényezők okozta hatékonyságromlást.
1. A központosított forgalom-aggregáció leegyszerűsíti a monitorozási architektúrát
Az NPB több elosztott TAP-ról, SPAN portról és virtuális monitorozó csomópontról érkező forgalmat egyesít egyetlen forgalmi áramlatba, megoldva a szétszórt, több forrásból származó forgalomgyűjtés problémáját. Elkerüli a több gyűjtőpont és több eszköz közötti közvetlen kábelezés bonyolultságát, leegyszerűsíti az általános monitorozó architektúrát, csökkenti a manuális karbantartási munkaterhelést, és mérsékli a monitorozó rendszer meghibásodási arányát. Az egyszerűsített architektúra biztosítja a monitorozó eszközök hosszú távú, stabil és hatékony működését.
2. A pontos időbélyegzés javítja a hibaelemzés hatékonyságát
A Network Packet Broker hardveres nanoszekundum szintű pontos időbélyegzést biztosít, szinkronizálva az NTP-kiszolgálókkal, hogy az összes rögzített csomagot egységesen jelölje meg. A hagyományos monitorozási módokban a különböző csomópontokról származó forgalmi adatok inkonzisztens időbélyegei bonyolult eseménykorrelációt és lassú hibakeresést eredményeznek. Az egységes NPB időbélyegzés segít az üzemeltetési és karbantartó személyzetnek gyorsan rendezni a forgalmi eseménysorozatokat, pontosan megtalálni a hálózati hibákat és a biztonsági fenyegetések forrásait, és jelentősen lerövidíteni az átlagos megoldási időt (MTTR).
3. Csökkentse a szerszámok terhelését a speciális feldolgozási feladatok tehermentesítése érdekében
Az NPB önállóan, hardveres folyamatokon keresztül tehermentesíti az erőforrás-igényes feldolgozási feladatokat, mint például az SSL/TLS dekódolást és az érzékeny adatok maszkolását. Ezek a feladatok eredetileg a biztonsági eszközök hatalmas CPU-erőforrásait használják fel. A tehermentesítés után a monitorozó és biztonsági eszközöknek csak az adatelemzést és a fenyegetések felmérését kell elvégezniük, elkerülve a túlzott számítási terhelés okozta teljesítményromlást, és biztosítva az eszközök folyamatos és hatékony működését hosszú távú, nagy terhelés alatt.
Gyakorlati üzleti érték: Szerszámhatékonyság javítása és költségcsökkentés
TelepítésHálózati csomagközvetítőmérhető hatékonyságnövekedést és gazdasági előnyöket hoz a vállalkozásoknakHálózatfelügyeletésHálózati biztonságépítés. Először is, maximalizálja a meglévő megfigyelő hardverek kihasználtsági arányát, elkerüli a használható berendezések idő előtti leselejtezését, és csökkenti a hardverbeszerzési és frissítési költségeket. Másodszor, az optimalizált forgalomfeldolgozás kiküszöböli az érvénytelen adatinterferenciát, javítja a hálózati anomáliák észlelésének és a fenyegetések azonosításának pontosságát, és csökkenti a kihagyott és téves riasztások okozta működési veszteségeket.
Harmadszor, a központosított intelligens forgalomkezelés csökkenti a manuális műveleti és karbantartási munkaterhelést, javítja a NetOps és SecOps csapatok általános munkahatékonyságát, és lerövidíti a hálózati hibák elhárításának és a biztonsági incidensekre való reagálás ciklusát. Végül, a szabványosított és optimalizált forgalmi adatok pontosabb és átfogóbb adattámogatást nyújtanak a hálózati kapacitástervezéshez, az üzleti forgalomelemzéshez és a biztonsági kockázatértékeléshez, segítve a vállalatokat a hálózat finomított üzemeltetésében és karbantartásában.
Így,A nagysebességű, virtualizált és titkosított vállalati hálózatok korában a hatékonyságHálózatfelügyeletésHálózati biztonságAz eszközök határozzák meg a hálózat általános láthatóságát és védelmi képességét. A hagyományos SPAN és TAP monitorozási architektúrák már nem tudnak alkalmazkodni az összetett forgalmi környezetekhez, és az olyan problémák, mint az eszköz túlterhelése, az adatredundancia, a formátumeltérés és az erőforrás-pazarlás, a monitorozás hatékonyságát korlátozó fő szűk keresztmetszetekké váltak.
A modern hálózati láthatósági infrastruktúra központi elemeként aHálózati csomagközvetítőOptimalizálja a monitorozó eszközök hatékonyságát a forgalomszűrés, a deduplikáció, a terheléselosztás, a csomagszeletelés, az alagútdekapszulázás és az adatszabványosítás révén. Nemcsak a hagyományos monitorozó architektúrák különféle gyenge pontjait oldja meg, hanem maximalizálja a monitorozó és biztonsági hardverek megtérülését (ROI), leegyszerűsíti az üzemeltetési és karbantartási menedzsmentet, és szilárd alapot teremt a vállalatok számára hatékony, pontos és átfogó hálózatfigyelő és biztonsági védelmi rendszerek kiépítéséhez.
A kifinomult hálózati működésre, stabil felügyeleti teljesítményre és hosszú távú költségellenőrzésre törekvő vállalatok számára egy professzionális hálózati csomagközvetítő telepítése a legköltséghatékonyabb megoldás a hálózat láthatóságának és az eszközök működési hatékonyságának növelésére. Az NPB további alapvető funkcióinak, valós telepítési forgatókönyveinek és biztonsági optimalizálási értékeinek megismeréséhez tekintse meg teljes szakmai blogbejegyzés-sorozatunkat, amely a következőket tárgyalja:Hálózati csomagközvetítő, Hálózatfelügyelet, ésHálózati biztonságOptimalizálási megoldások modern adatközpontok számára.
Közzététel ideje: 2026. augusztus 20.


